Pertama Kalinya Hacker Berhasil Menjalankan iOS di HP Android, Redmi Note 10 Pro Jadi Sasaran Eksperimen
Sejarah Baru dalam Dunia Porting Sistem Operasi
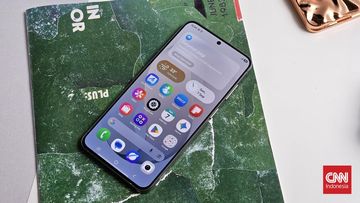
Komunitas pengembang dan peretas (hacker) mencatat pencapaian baru: untuk pertama kalinya, sistem operasi iOS Apple berhasil dijalankan di atas perangkat keras Android. Pencapaian ini dilakukan oleh seorang pengembang yang dikenal dengan nama kode “Kiera” melalui proyek yang diberi nama Project Sandcastle. Perangkat yang dijadikan cobayan adalah Xiaomi Redmi Note 10 Pro, sebuah smartphone kelas menengah yang dirilis pada 2021.
Berita ini pertama kali dilansir CNN Indonesia pada 26 Oktober 2026. Meskipun masih dalam tahap eksperimen awal dan jauh dari sempurna, langkah ini membuka diskusi teknis yang menarik soal arsitektur prosesor, kernel, dan batas-batas keamanan ekosistem tertutup Apple.
Detail Teknis: Bagaimana iOS Bisa Berjalan di Atas Hardware Android?
Secara fundamental, iOS dan Android memiliki arsitektur yang sangat berbeda. iOS dirancang eksklusif untuk chip Apple Silicon (seri A dan M) berbasis arsitektur ARM64 dengan ekstensi kustom Apple. Sementara Android berjalan di atas beragam SoC (System on Chip) dari Qualcomm, MediaTek, Samsung Exynos, dan Google Tensor.
Redmi Note 10 Pro menggunakan Qualcomm Snapdragon 732G, sebuah chipset kelas menengah berbasis ARM Cortex-A76 dan Cortex-A55. Untuk membuat iOS berjalan di atasnya, Kiera tidak melakukan kompilasi ulang sumber iOS (karena Apple tidak membuka kode sumber iOS), melainkan menggunakan teknik virtualisasi dan translasi biner.
Peran Project Sandcastle dan Checkra1n
Project Sandcastle awalnya dikenal sebagai upaya memport Android ke iPhone (khususnya iPhone 7/7 Plus) melalui eksploit checkm8 pada bootrom. Kiera membalik logika tersebut: ia memanfaatkan lapisan kompatibilitas dan hypervisor untuk menjalankan image iOS yang diekstrak dari firmware resmi Apple di atas kernel Linux yang dimodifikasi pada Android.
Beberapa komponen kunci yang dipakai:
- QEMU/KVM untuk virtualisasi hardware-assisted.
- KVMTool sebagai hypervisor ringan.
- Kernel Linux custom dengan patch untuk mendukung Apple Mobile File Integrity (AMFI) dan Hardware Key Manager.
- Translasi instruksi ARM64 Apple ke ARM64 standar via dynamic binary translation.
Hasilnya: iOS boot hingga SpringBoard (homescreen), namun banyak subsystem yang gagal: Power Management, GPU acceleration (Metal), Secure Enclave, dan modul radio (baseband) untuk panggilan serta data seluler.
Kendala Utama: Kenapa Masih “Eksperimen”?
Menurut pengakuan pengembangnya sendiri, proyek ini bukan untuk penggunaan sehari-hari. Beberapa hambatan fundamental:
1. Tidak Ada Driver GPU Metal
iOS bergantung penuh pada Metal API untuk rendering UI. Adreno GPU pada Snapdragon 732G tidak memiliki driver Metal native. Akibatnya, rendering dilakukan via software rasterizer yang sangat lambat dan menguras baterai.
2. Secure Enclave dan Keybag Tidak Tersedia
Fitur keamanan seperti Face ID, Touch ID, enkripsi data, dan Apple Pay memerlukan Secure Enclave Processor (SEP) — coprocessor hardware terpisah yang hanya ada di SoC Apple. Tanpa SEP, iOS tidak bisa mendekripsi keybag sistem, sehingga banyak layanan sistem menolak berjalan.
3. Baseband dan Modem
Modem Qualcomm (X15 LTE pada SD732G) menggunakan firmware dan protokol komunikasi yang tidak kompatibel dengan stack telepon iOS (CommCenter). Hasilnya: tidak ada sinyal, tidak bisa telpon, tidak bisa data seluler.
4. Manajemen Daya dan Termal
iOS mengharapkan tabel manajemen daya (PMGR) yang spesifik per chip Apple. Di Snapdragon, governor CPU, idle states, dan sensor termal tidak terpeta dengan benar, menyebabkan overheat dan battery drain ekstrem.
Implikasi Hukum dan Etika
Proyek ini menimbulkan pertanyaan hukum yang kompleks. Apple melindungi iOS dengan lisensi ketat, DMCA (Digital Millennium Copyright Act) di AS, dan paten perangkat keras/perangkat lunak. Menjalankan iOS di hardware non-Apple melanggar End User License Agreement (EULA) Apple dan berpotensi melanggar anti-circumvention provisions DMCA Section 1201.
Namun, di yurisdiksi tertentu (seperti Uni Eropa dengan directive Software Directive 2009/24/EC), dekompilasi demi interoperabilitas boleh dilakukan dalam batas terbatas. Kiera mempublikasikan proyek ini di GitHub dengan lisensi MIT untuk komponen buatannya sendiri, tetapi tidak menyertakan binary iOS atau firmware Apple — pengguna harus mengekstraknya sendiri dari file IPSW resmi.
Perbandingan: Porting Lainnya yang Pernah Ada
Ini bukan kali pertama sistem operasi mobile dipindahkan lintas platform:
| Proyek | Sumber | Target | Status |
|---|---|---|---|
| Project Sandcastle (asli) | Android | iPhone 7/7 Plus | Fungsional terbatas |
| Windows on ARM (Raspberry Pi, Lumia 950) | Windows 10/11 ARM | Snapdragon/BCM | Usable dengan batasan |
| PostmarketOS / mainline Linux | Linux | Banyak phone Android lama | Mature di beberapa device |
| iOS on Android (Project Sandcastle v2) | iOS | Redmi Note 10 Pro | Proof-of-concept |
Perbedaan mendasar: porting Linux/Android ke hardware terbuka relatif mudah karena ketersediaan driver kernel (meski sering proprietary blob). Sebaliknya, iOS adalah closed-source, signed, dan hardware-bound — membuat portingnya jauh lebih sulit.
Reaksi Komunitas dan Prospek Masa Depan
Di forum seperti Reddit (r/jailbreak, r/Android), XDA Developers, dan Hacker News, reaksi bercampur:
- Pujian teknis atas kesulitan reverse-engineering AMFI, kernelcache, dan dyld shared cache tanpa simbol.
- Keskeptisan praktis: “Cool demo, tapi gak bakalan jadi daily driver.”
- Kekhawatiran keamanan: Jika iOS bisa di-virtualisasi di Android, apakah ini mempermudah analisis malware iOS atau justru menciptakan vektor serangan baru?
Kiera menyatakan tidak ada rencana untuk mendukung perangkat lain atau memperbaiki driver GPU/Modem. Fokusnya murni riset keamanan dan pembelajaran arsitektur OS.
Kesimpulan: Prestasi Teknis, Bukan Produk
Keberhasilan menjalankan iOS di Redmi Note 10 Pro adalah bukti konsep (proof-of-concept) yang mengagumkan dari sisi rekayasa terbalik (reverse engineering) dan virtualisasi lintas arsitektur. Ia menunjukkan betapa kompleksnya lapisan perangkat lunak Apple yang terikat erat dengan silikon kustom.
Bagi pengguna biasa: ini bukan cara untuk mendapatkan iOS di HP Android murah. Bagi peneliti keamanan dan pengembang OS: ini adalah dataset berharga untuk memahami isolasi memori, chain of trust boot, dan desain microkernel XNU di lingkungan non-native.
Jika Anda penasaran, kode sumber proyek tersedia di repositori GitHub Kiera (cari “Project Sandcastle iOS on Android”). Ingat: Anda memerlukan file IPSW iOS legal, perangkat ter-root dengan bootloader unlocked, dan pengetahuan advance Linux kernel. Dan tentu saja — do it at your own risk.